

自7月30日开始的Coldcard漏洞事件已过去18天,其影响仍在持续。Galaxy Research于8月16日访谈了超过200名受害者,以厘清此次攻击背后的情报线索。
受影响的币种是在存在漏洞的Coldcard固件发布当天生成的。该固件发布于2021年3月17日,当时比特币(BTC)区块高度为674,951。这一时间节点使攻击值得关注,因为它将漏洞与种子生成缺陷关联起来。在此类缺陷中,非法行为者通常会预测或伪造被盗钱包种子的熵值。
来源:Galaxy Research
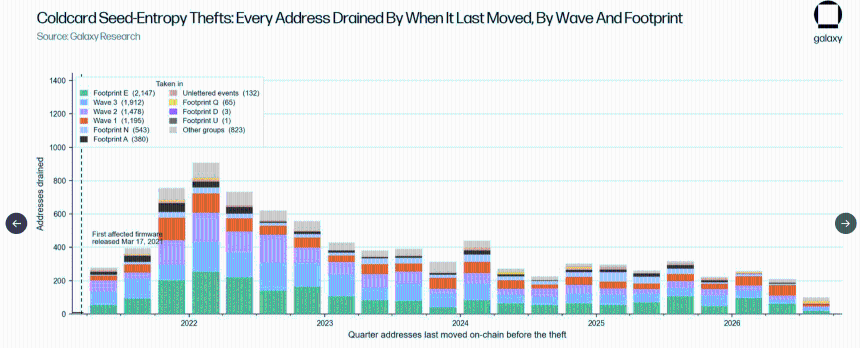
损失评估显示,2021年至2022年间是被盗地址最集中的时期。在Galaxy公开的8680个被盗地址集中,仅有小部分被直接关联到报告损失的受害者,尽管这些地址持有约1,778.6 BTC。
来源:Galaxy Research
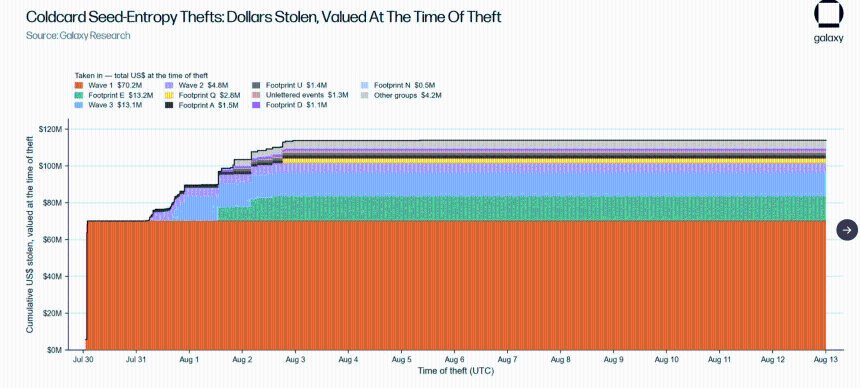
此外,全部192名个人报告了涉及公开数据集地址的损失,该集包含约1,790个地址和714.8枚比特币。AMBCrypto近期报道称,这些损失在约7,300个地址上超过1,596 BTC,价值逾1亿美元。按8月16日比特币价格计,总损失目前已超过1.15亿美元。
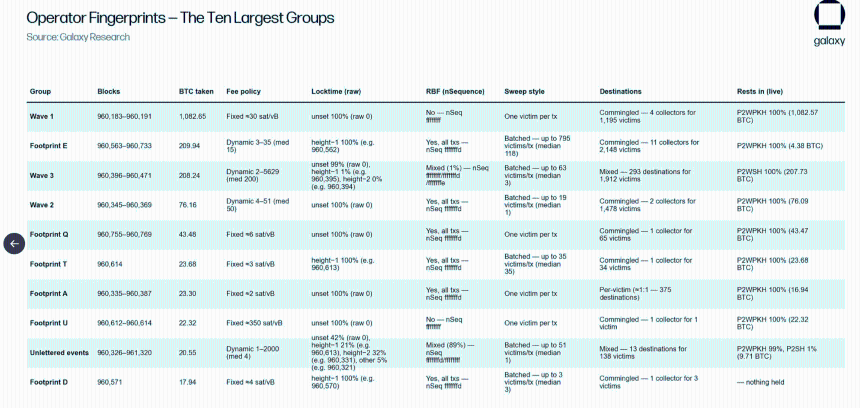
关于攻击者的调查发现若干“指纹”,基于交易行为如出块时间、手续费、锁定时间、RBF/序列设置、交易结构及目标地址。例如,第一波从区块960,183–960,191窃取约1,082.65 BTC,通常每笔交易将一个受害者转入四个归集地址。
来源:Galaxy Research
类似地,第三波涉及63名受害者,第二波19名,而足迹E每笔交易批量处理最多795名受害者,中位数118名。目标分散模式亦有不同,部分群体将资金分散至数百地址,其他则集中至少数地址。
最终摘要:漏洞影响192人,约714.8枚比特币被盗,大部分重大损失发生于2021至2022年。